AI는 보안 점검을 어디까지 자동화할 수 있을까요? 취약점을 설명하고 보고서를 쓰는 데서 나아가, 점검 순서를 정하고 도구를 실행하는 프로젝트도 등장했습니다. ARTEX가 그중 하나입니다.
최근에는 국내 금융기관을 겨냥한 공격에 ARTEX가 활용됐다는 보안업체의 분석이 공개되며 관심을 모았습니다. 이 글에서는 ARTEX의 작동 방식과 비슷한 도구들의 차이, 최근 이슈에서 확인된 내용을 살펴봅니다. [1]
ARTEX는 AI를 활용한 자율 침투 테스트 시스템
침투 테스트는 허가된 대상에 공격자의 관점으로 접근해 실제 위험을 확인하는 보안 점검입니다. ARTEX는 이 과정에서 목표를 작은 작업으로 나누고, 여러 에이전트가 도구를 호출하며, 발견한 정보를 기록하도록 설계된 시스템입니다. [3, 4, 4a, 4c]
ARTEX는 언어 모델과 실행 도구를 연결하는 시스템입니다. 언어 모델이 다음 행동을 판단하면, ARTEX가 작업을 배분하고 도구를 실행해 결과를 저장합니다. 사람은 대시보드와 대화 화면에서 작업 진행 상황과 발견 사항을 살펴볼 수 있습니다. [3]
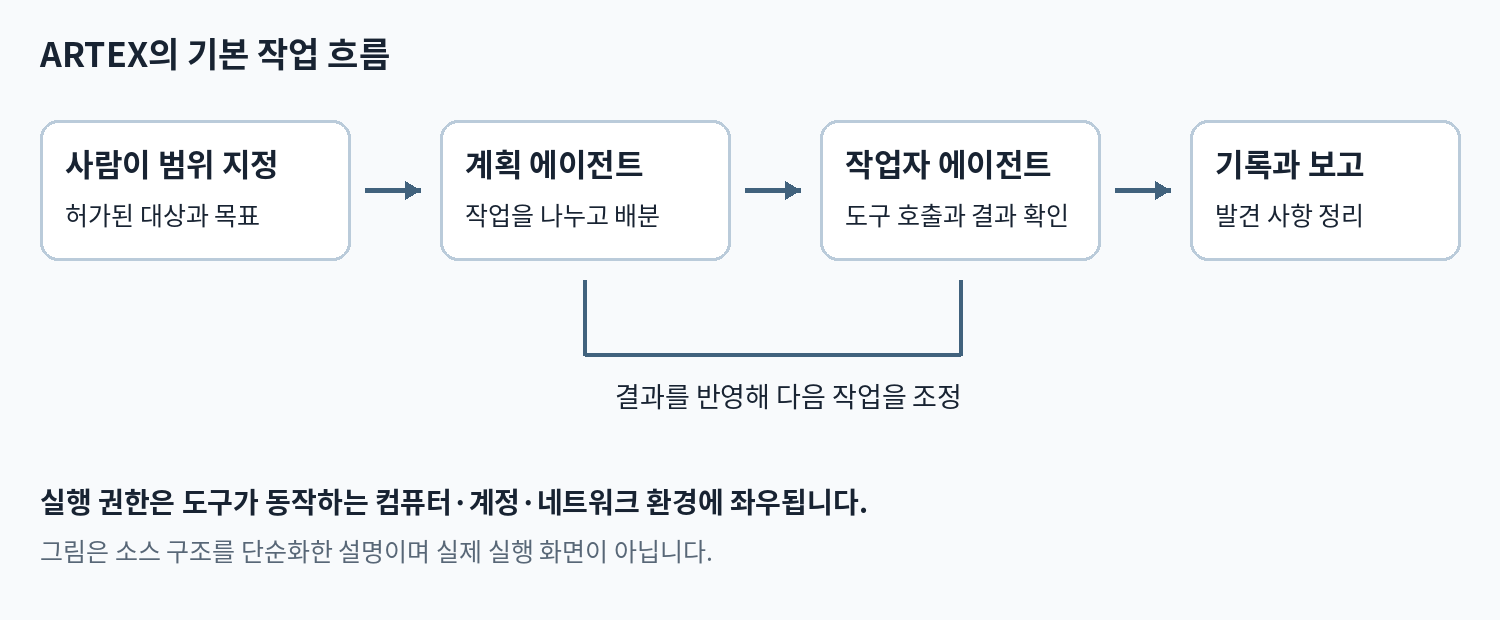
계획 에이전트가 작업을 나누면 작업자 에이전트가 맡은 항목을 수행합니다. 그 결과를 바탕으로 추가 조사가 필요한지 판단하고 다음 작업을 이어 갑니다. AI가 정리한 발견 사항은 사람이 증거를 검토해 최종 확인해야 합니다.
기존 취약점 스캐너와 무엇이 다를까
규칙이나 템플릿을 중심으로 동작하는 스캐너는 준비된 검사 항목을 실행하고 조건에 맞는 응답을 찾습니다. ARTEX는 도구가 돌려준 결과를 언어 모델이 해석하고, 그 내용을 바탕으로 다음 작업을 선택하는 데 초점을 둡니다.
예를 들어 허가된 실습 환경에서 예상과 다른 응답이 나왔다면, 에이전트가 그 응답을 추가 조사할 단서로 받아들이는 식입니다. 동작 원리를 설명하기 위한 예시이며, 직접 수행한 실험 결과는 아닙니다.
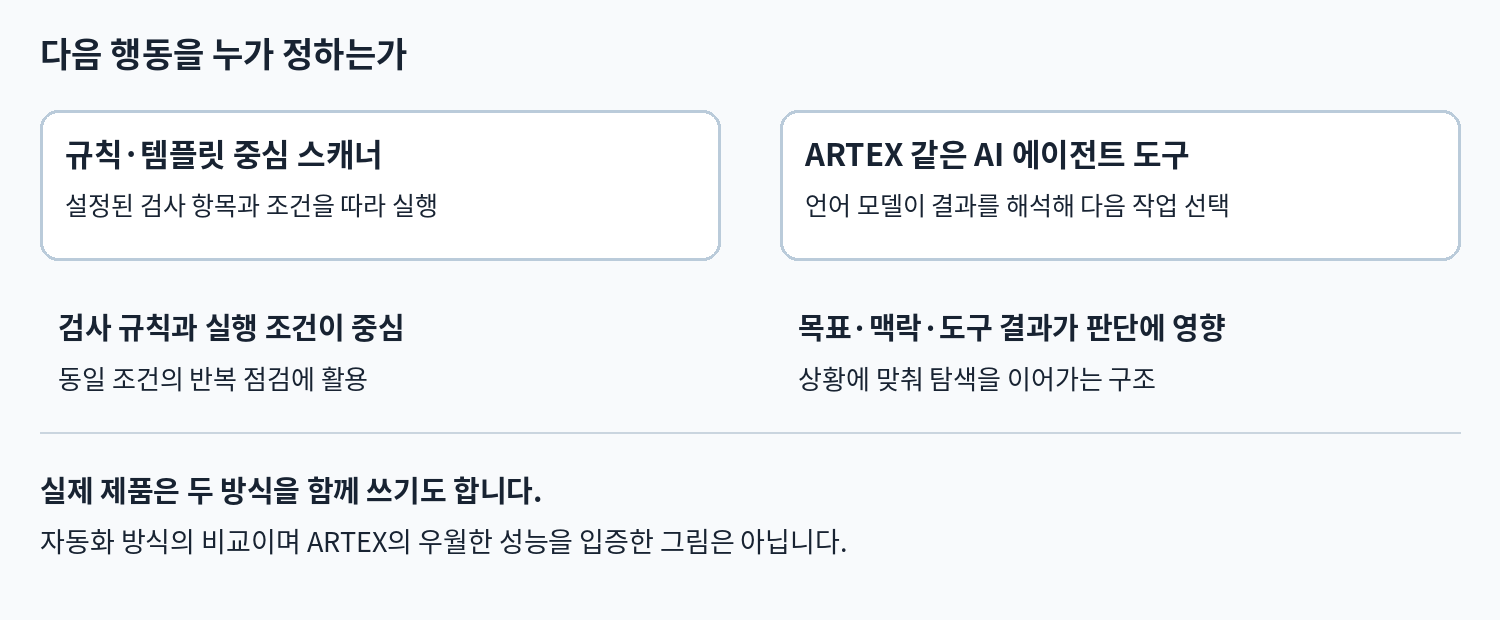
기존 스캐너에도 상태 추적과 자동화 기능이 있고, AI 에이전트 역시 스캐너와 명령 도구를 활용합니다. 비교할 때는 결과를 해석하고 다음 행동을 정하는 과정에 언어 모델이 얼마나 관여하는지를 보면 됩니다.
발견한 취약점은 근거로 확인해야 한다
공개된 소스에서는 작업 계획, 도구 호출, 발견 사항 저장을 연결하는 구조를 확인할 수 있습니다. 정확도와 처리 성능은 별도의 실험으로 평가해야 합니다. 사용하는 모델, 실행 권한, 대상 시스템, 제공된 정보에 따라 결과가 달라지기 때문입니다. [4, 4a, 4b]
AI가 쓴 보고서도 근거와 함께 검토해야 합니다. 어떤 요청과 응답을 보고 판단했는지, 재현 조건은 무엇인지, 오탐 가능성은 없는지 확인하는 과정이 필요합니다. 이 글은 문서와 소스 구조를 검토한 소개 글입니다. 설치나 성능 실험은 별도로 진행하지 않았습니다.
비슷한 도구와 비교하면 차이가 보인다
ARTEX처럼 AI가 작업을 조정하는 프로젝트도 있고, 사람이 정한 검사를 자동으로 반복하는 도구도 있습니다. 아래는 공식 문서에서 확인한 기능과 운영 방식의 비교입니다. 성능 순위가 아니라 기능과 사용 방식에 따른 비교이며, 탐지 결과는 근거를 따로 검토해야 합니다. [3~8, 7a, 8a]
| 도구 | 자동화와 사람의 역할 | 주요 대상과 결과 확인 | 공개 형태와 운영 조건 |
| ARTEX | 여러 에이전트가 작업을 나누고 도구 실행. 사람이 목표·범위·결과 검토 | 보안 점검 대상의 자산과 발견 사항을 연결해 기록 | 과거 공개 소스. 원본 개발 중단 공지. LLM·PostgreSQL 필요 |
| PentestGPT [5] |
자율 실행과 대화형 기존 모드(legacy) 제공 | 보안 문제 풀이(CTF)·침투 테스트. 단계별 결과를 다음 작업과 보고에 활용 | MIT 공개 소스. 자율 모드는 선택한 Claude Code 또는 Codex CLI 설치·인증 필요 |
| Strix [6] |
AI 에이전트가 조사·실행·검증. 사람이 범위 지정과 결과 검토 | 코드·웹·API. 취약점 재현 예제(PoC)로 검증한다고 설명 | Apache-2.0 공개 소스. 로컬은 Docker·LLM 키 필요. Cloud/Enterprise 별도 |
| Nuclei [7] |
사람이 대상·템플릿·조건 선택. 자동 검사와 AI 템플릿 생성 옵션 제공 | 웹·API·네트워크 등. 템플릿의 응답 조건으로 결과 판정 | MIT 공개 소스 CLI. AI 생성 옵션은 ProjectDiscovery API 키 필요 |
| Burp Suite Pro [8] |
사람의 수동 점검과 자동 Scanner를 결합. AI 지원 기능도 제공 | 웹·API. 요청·응답을 직접 검토하고 자동 탐지 결과 재검증 | 상용 데스크톱 도구. Pro 라이선스 필요. Burp AI는 별도 AI 크레딧 사용 |
Nuclei의 일반 템플릿 검사는 위 AI 생성 옵션과 구분됩니다. API 키는 해당 AI 기능을 사용할 때 필요한 조건입니다. Burp AI의 크레딧도 일반 Pro 라이선스와 별도로 확인해야 합니다. [7a, 8a]
어떤 목적에 어떤 도구를 볼까
AI가 점검 과정을 어떻게 이어 가는지 공부하려면 ARTEX의 구조와 PentestGPT의 모드를 함께 볼 만합니다. 코드·웹·API를 연결한 AI 기반 애플리케이션 검증에 관심이 있다면 Strix가 비교 대상입니다.
정해진 검사 항목을 여러 자산에 반복 적용하려면 Nuclei가 비교 대상입니다. 요청과 응답을 직접 바꿔 가며 웹의 인증·업무 흐름을 검토하려면 Burp Suite를 살펴볼 만합니다. 실제 업무에서는 이 도구들을 함께 사용할 수 있습니다. 공개 소스 도구도 LLM이나 실행 인프라 비용은 별도로 생길 수 있습니다.
최근 이슈는 어디까지 확인됐나
CrowdStrike는 2026년 10월 7일, 9월 말부터 10월 초까지 국내 금융기관을 겨냥한 공격 활동을 분석한 글을 공개했습니다. 공격자 측 공개 디렉터리에서 Claude Code 세션 기록, ARTEX 설정 파일, Claude 메모리 파일을 발견했고, ARTEX와 여러 언어 모델이 활용됐다고 설명했습니다. [1]
CrowdStrike는 이 공격에서 자료가 유출됐다고 분석했습니다. 다만 글 작성 시점에 피해 기관 수는 확인되지 않았다고 밝혔으며, 공격자를 특정 위협 그룹으로 지목하지는 않았습니다. 중국어 사용자일 가능성과 금전적 동기는 해당 업체가 중간 수준의 확신으로 제시한 분석입니다. 공격자의 국적은 확정하지 않았습니다. [1]
이 공개 자료로 각 침투 단계가 얼마나 자동화됐는지, 사람의 개입 없이 공격 전체가 진행됐는지까지 판단하기는 어렵습니다. 공개된 분석은 ARTEX와 다른 AI 도구의 병행 사용을 보여 줍니다. 각 도구의 기여도와 사람이 개입한 정도는 추가 확인이 필요합니다.
원개발자는 공개 개발 중단을 알렸다
원개발자 Autumn-27은 10월 8일 GitHub 프로필에 ARTEX의 악용을 언급하며 업데이트 중단과 비공개 소스 전환을 발표했습니다. 앞으로 외부에 새 버전이나 유지보수 지원을 제공하지 않겠다는 내용입니다. [2]
검토 당시 원본 저장소는 공개 접근이 되지 않았습니다. 개발 중단 방침은 공지로 확인되지만, 저장소의 삭제 여부는 공개 접근 실패만으로 판단하기 어렵습니다. 이미 보존된 소스나 파생 저장소의 상태는 별도로 살펴봐야 합니다.
보안 점검에 활용하려면 통제가 먼저다
ARTEX처럼 실제 명령과 네트워크 요청을 실행하는 도구는 허가 범위를 벗어나지 않도록 통제해야 합니다. 사람이 승인한 대상, 작업 시간, 허용 행위를 명확히 정하고, 실행 계정과 네트워크 접근도 그 범위로 제한하는 방식이 필요합니다.
학습 목적이라면 개인 파일이나 운영용 키가 없는 격리 환경에서 시작하는 편이 적절합니다. 어떤 정보가 모델 제공자에게 전송되는지, 실행 기록과 비밀값이 어디에 남는지도 확인해야 합니다. 보안팀은 여러 단계의 요청을 연결해 분석하고, 계정 권한과 외부 데이터 전송을 함께 살펴볼 필요가 있습니다.
ARTEX가 보여 주는 변화는 AI가 설명을 만드는 데서 실제 작업을 조정하는 단계로 들어왔다는 점입니다. 자동화 범위가 넓어질수록 사람은 허용 범위를 정하고 실행 과정을 통제하며, 발견한 문제의 증거를 확인하는 데 더 집중해야 합니다.
참고 자료
확인일은 2026년 10월 11일입니다. 최근 사건은 CrowdStrike의 공개 분석과 원개발자의 공지로 확인했습니다. 공격자 서버나 악성 주소에는 접속하지 않았습니다.
[1] CrowdStrike의 ARTEX 활용 공격 분석 · 2026년 10월 7일 https://www.crowdstrike.com/en-us/blog/unknown-threat-actor-uses-artex-to-target-south-korean-finance/
[2] Autumn-27의 ARTEX 중단 공지 · 2026년 10월 8일 https://github.com/Autumn-27
[3] 파생 저장소에 보존된 원본 기준 README https://github.com/jiwoochris/artex-ko/blob/d0033724a63aefbbcc1ed022b0faf4dc4a1fce51/README.md
[4] 계획 에이전트 구현 https://github.com/jiwoochris/artex-ko/blob/d0033724a63aefbbcc1ed022b0faf4dc4a1fce51/agent/planner.go
[4a] 작업자 에이전트 구현 https://github.com/jiwoochris/artex-ko/blob/d0033724a63aefbbcc1ed022b0faf4dc4a1fce51/agent/worker.go
[4b] 메인 에이전트 구현 https://github.com/jiwoochris/artex-ko/blob/d0033724a63aefbbcc1ed022b0faf4dc4a1fce51/agent/mainagent.go
[4c] 내장 에이전트 역할 정의 https://github.com/jiwoochris/artex-ko/blob/d0033724a63aefbbcc1ed022b0faf4dc4a1fce51/db/db.go
[5] PentestGPT 공식 저장소와 두 가지 실행 모드 https://github.com/GreyDGL/PentestGPT
[6] Strix 공식 저장소와 운영 방식 https://github.com/usestrix/strix
[7] ProjectDiscovery Nuclei 공식 저장소 https://github.com/projectdiscovery/nuclei
[8] PortSwigger Burp Suite Professional https://portswigger.net/burp/pro
[7a] Nuclei의 AI 템플릿 생성 조건 https://docs.projectdiscovery.io/opensource/nuclei/running
[8a] Burp AI 크레딧 안내 https://portswigger.net/burp/documentation/desktop/burp-ai/ai-credits
구조 설명에 사용한 소스의 범위
원본 저장소에 공개 접근할 수 없어, jiwoochris/artex-ko에 보존된 기준 커밋 d0033724a63aefbbcc1ed022b0faf4dc4a1fce51의 문서와 핵심 구조를 참고했습니다. 원본의 마지막 공개 버전과 일치하는지는 확인하지 못했습니다. 한국어판에서 추가한 인증 보강이나 방어 자료는 원본 ARTEX의 특징으로 포함하지 않았습니다.
정적 소스 검토는 프로그램의 구조와 제어 흐름을 읽는 작업입니다. 실제 실행 결과, 의존성 전체, 배포 파일의 안전성이나 침투 테스트 성능을 보증하는 검증은 수행하지 않았습니다. 본문의 도구 비교와 통제 제안은 공개 자료를 바탕으로 정리한 설명과 권고입니다.
'Security' 카테고리의 다른 글
| 내 AI 비서의 관리 화면, 외부에 열어도 될까? Hermes 대시보드 보안 점검 (0) | 2026.10.10 |
|---|---|
| AI가 안전하다고 한 파일, 그대로 믿어도 될까? (0) | 2026.10.09 |
| Claude 사이버 검증 프로그램: 개인 신청 조건과 보안 작업 허용 범위 (0) | 2026.10.08 |
| 사람인지 확인하라더니 터미널을 열라고? 가짜 CAPTCHA 구별법 (0) | 2026.10.07 |
| AI에게 요약만 부탁했는데, 문서 속 명령까지 따른다고? (0) | 2026.10.04 |


댓글